02210 Datenschutz im KI-Managementsystem nach ISO/IEC 42001 – Grundlagen, Rollen und Prozesse
|
Der Beitrag beleuchtet den Zielkonflikt zwischen datengetriebener KI und regulatorischen Anforderungen aus DSGVO und AI Act. Er zeigt, warum eine isolierte Steuerung von KI-Governance und Datenschutz zu Auditabweichungen und Compliance-Risiken führt.
Zugleich wird erläutert, wie sich Datenschutzanforderungen systematisch, nachvollziehbar und auditfähig in ein KI-Managementsystem (KIMS) nach ISO/IEC 42001 integrieren lassen.
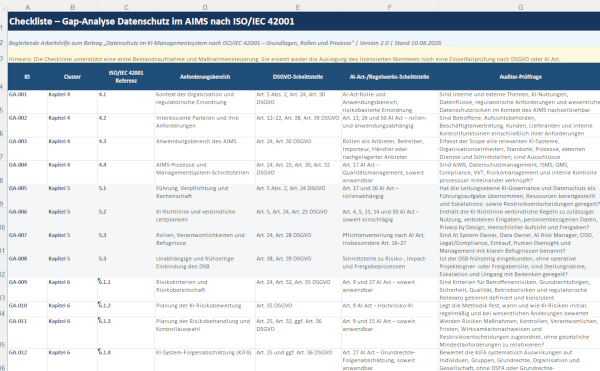
Der Nutzen für KI-Manager, CISO, Datenschutzbeauftragte und Auditoren liegt in der Schließung der prozessualen Lücke zwischen Gesetz und Norm. Dies wird zwingend bei Zertifizierungen oder der KI-Implementierung benötigt. Sie lernen, Redundanzen abzubauen und z. B. die Datenschutz-Folgenabschätzung (DSFA) nahtlos in KI-Folgenabschätzung (KIFA) zu überführen. Arbeitshilfen: von: |
Schnelleinstieg ins Thema – Sechs wichtige Fragen, auf die dieser Beitrag eine Antwort gibt:
Frage 1: Warum reicht es nicht aus, Datenschutz und KI getrennt zu steuern?
Antwort: Weil genau dadurch Doppelarbeit, unklare Zuständigkeiten und Lücken in der Dokumentation entstehen. Für Unternehmen wird das schnell zum Audit- und Compliance-Risiko, vor allem wenn KI-Systeme in den produktiven Betrieb übergehen. Mehr dazu s. Abschnitt 1.3 Problemstellung: Die Fragmentierung von KI-Governance und Datenschutz
Frage 2: Was bringt ein KI-Managementsystem nach ISO/IEC 42001 konkret für den Datenschutz?
Antwort: Es übersetzt rechtliche Vorgaben aus DSGVO und AI Act in klare Prozesse, Rollen, Kontrollen und Nachweise. So wird Datenschutz nicht nur geprüft, sondern fest in Entwicklung, Betrieb und Überwachung von KI-Systemen eingebaut. Mehr dazu s. Abschnitt 2.3 ISO/IEC 42001 als integratives Managementsystem
Frage 3: Wie können Unternehmen die Datenschutz-Folgenabschätzung und die KI-Folgenabschätzung sinnvoll zusammenführen?
Antwort: Am besten über einen gemeinsamen Bewertungsprozess, der Datenschutz, KI-Risiken, Sicherheitsfragen und Freigaben in einem Workflow verbindet. Das spart Aufwand, vermeidet widersprüchliche Bewertungen und gibt dem Management ein einheitliches Risikobild. Mehr dazu s. Abschnitt 6.1 Differenzierung und Zusammenspiel von DSFA und KI-Folgenabschätzung
Frage 4: Welche organisatorischen Grundlagen brauchen Unternehmen für eine sichere und prüfbare KI-Nutzung?
Antwort: D Entscheidend sind ein zentrales KI-Systeminventar, klare Verantwortlichkeiten und feste Freigabeprozesse vor dem Produktiveinsatz. Nur wenn bekannt ist, welches KI-System wofür genutzt wird, welche Daten verarbeitet werden und wer verantwortlich ist, bleibt KI steuerbar und auditfähig. Mehr dazu s. Abschnitt 8.1 Aufbau einer belastbaren Dokumentationsarchitektur
Frage 5: Wo liegen in der Praxis die größten Risiken beim Einsatz externer KI-Dienste?
Antwort: Häufig ist unklar, wie Anbieter Daten, Prompts oder Dateien weiterverwenden und welche Rolle sie datenschutzrechtlich haben. Deshalb sollten Unternehmen externe KI-Services erst nach einer dokumentierten Prüfung von Verträgen, Sicherheitsmaßnahmen, Datenverwendung und Löschregeln freigeben. Mehr dazu s. Abschnitt 7.3 Anforderungen an das Lieferantenmanagement und Third-Party-KI-Services
1 Kontext und Einordnung
KI lässt sich nicht allein über Technologie skalieren. Unternehmen benötigen klare Verantwortlichkeiten, belastbare Kontrollprozesse und eine Governance-Struktur, die regulatorische Anforderungen von Beginn an berücksichtigt. Dieser Abschnitt ordnet den Beitrag in das Spannungsfeld zwischen Innovation, Regulierung und Unternehmensverantwortung ein und zeigt, warum fragmentierte Kontrollsysteme in der Praxis zu einem strategischen Risiko werden.
1.1 Ausgangslage: KI-Einsatz im Spannungsfeld der Regulierung
Der Einsatz von KI-Systemen hat in vielen Unternehmen die Phase isolierter Pilotprojekte verlassen. KI wird zunehmend zu einem Faktor für Effizienz, Skalierung und Wettbewerbsfähigkeit. Gleichzeitig verändert sich der regulatorische Rahmen grundlegend. Mit dem AI Act entsteht neben der DSGVO ein weiteres Compliance-Regime, das nicht nur technische Anforderungen adressiert, sondern auch Fragen der Governance, Verantwortlichkeit und unternehmerischen Aufsicht berührt.
KI steuerbar skalieren
Für Unternehmen stellt sich damit nicht nur die Frage, ob einzelne KI-Anwendungen rechtlich zulässig sind. Entscheidend ist, ob KI systematisch gesteuert, dokumentiert und überprüft wird. Die Kernfrage für die Leitungsebene lautet: Wie stellt die Unternehmensführung sicher, dass KI nicht nur innovativ, sondern kontrollierbar, auditierbar und rechtskonform skalierbar ist? ISO/IEC 42001:2023 bietet hierfür einen Managementsystemansatz, mit dem KI-Risiken, Datenschutzanforderungen und Governance-Pflichten in nachvollziehbare und prüfbare Unternehmensprozesse überführt werden können.
Für Unternehmen stellt sich damit nicht nur die Frage, ob einzelne KI-Anwendungen rechtlich zulässig sind. Entscheidend ist, ob KI systematisch gesteuert, dokumentiert und überprüft wird. Die Kernfrage für die Leitungsebene lautet: Wie stellt die Unternehmensführung sicher, dass KI nicht nur innovativ, sondern kontrollierbar, auditierbar und rechtskonform skalierbar ist? ISO/IEC 42001:2023 bietet hierfür einen Managementsystemansatz, mit dem KI-Risiken, Datenschutzanforderungen und Governance-Pflichten in nachvollziehbare und prüfbare Unternehmensprozesse überführt werden können.
1.2 Zielsetzung und Zielgruppe des Beitrags
Datenschutz integrieren
Ziel dieses Beitrags ist es, den Datenschutz nicht als operative Bremse zu betrachten, sondern ihn als integralen Bestandteil eines KI-Managementsystems (KIMS) (im englischen Original: AI Management System (AIMS)) zu operationalisieren. Der Text richtet sich primär an CISOs, Datenschutzbeauftragte, Compliance- und Auditverantwortliche sowie an CIOs/CDOs. Für Geschäftsführung, Vorstand und Aufsichtsrat liefert er eine Entscheidungsgrundlage, um KI-Risiken, Datenschutzpflichten und Auditfähigkeit als Governance-Thema zu steuern.
Ziel dieses Beitrags ist es, den Datenschutz nicht als operative Bremse zu betrachten, sondern ihn als integralen Bestandteil eines KI-Managementsystems (KIMS) (im englischen Original: AI Management System (AIMS)) zu operationalisieren. Der Text richtet sich primär an CISOs, Datenschutzbeauftragte, Compliance- und Auditverantwortliche sowie an CIOs/CDOs. Für Geschäftsführung, Vorstand und Aufsichtsrat liefert er eine Entscheidungsgrundlage, um KI-Risiken, Datenschutzpflichten und Auditfähigkeit als Governance-Thema zu steuern.
Konformität nachweisen
Für diese Akteure liefert der Beitrag eine fachlich fundierte Leitlinie. Es wird dargelegt, wie die normativen Anforderungen der DSGVO und des AI Acts (im Deutschen KI-Verordnung) in nachweisbare Steuerungsmechanismen des KIMS überführt werden können, um bei internen und externen Audits eine verlässliche und prüfbare Konformitätslage zu demonstrieren.
Für diese Akteure liefert der Beitrag eine fachlich fundierte Leitlinie. Es wird dargelegt, wie die normativen Anforderungen der DSGVO und des AI Acts (im Deutschen KI-Verordnung) in nachweisbare Steuerungsmechanismen des KIMS überführt werden können, um bei internen und externen Audits eine verlässliche und prüfbare Konformitätslage zu demonstrieren.
1.3 Problemstellung: Die Fragmentierung von KI-Governance und Datenschutz
Kontrollsilos vermeiden
In der Praxis liegt das zentrale Risiko häufig nicht in fehlenden Einzelmaßnahmen, sondern in der fehlenden Verbindung bestehender Kontrollsysteme. Datenschutz, Informationssicherheit, KI-Entwicklung und Compliance werden vielerorts getrennt gesteuert. Dadurch entstehen Doppelarbeiten, unklare Verantwortlichkeiten und Lücken in der Nachweisführung – insbesondere dann, wenn KI-Systeme aus Pilotprojekten in den produktiven Betrieb überführt werden.
In der Praxis liegt das zentrale Risiko häufig nicht in fehlenden Einzelmaßnahmen, sondern in der fehlenden Verbindung bestehender Kontrollsysteme. Datenschutz, Informationssicherheit, KI-Entwicklung und Compliance werden vielerorts getrennt gesteuert. Dadurch entstehen Doppelarbeiten, unklare Verantwortlichkeiten und Lücken in der Nachweisführung – insbesondere dann, wenn KI-Systeme aus Pilotprojekten in den produktiven Betrieb überführt werden.
Werden beispielsweise Trainingsdaten ohne dokumentierte Rechtsgrundlage verarbeitet, entsteht ein Compliance-Risiko, das sich über den gesamten Daten- und Modelllebenszyklus fortsetzt – von der Trainingsdatenbasis über die Modellfreigabe bis zur späteren Nutzung und Auditierung. Ein solcher Umstand kann in einem Zertifizierungsaudit nach ISO/IEC 42001 eine wesentliche Abweichung begründen und die Zertifizierungsfähigkeit des Unternehmens gefährden. Die organisatorische Aufgabe besteht darin, diese Silos prozessual zusammenzuführen und Datenschutzanforderungen systematisch in das KI-Managementsystem einzubetten.
2 Regulatorischer und normativer Rahmen
Regelwerke zusammenführen
Der rechtliche Rahmen für den Einsatz von KI-Systemen besteht zunehmend aus mehreren Regelwerken, die gleichzeitig auf Daten, Modelle, Prozesse und Verantwortlichkeiten wirken. Für die Unternehmensführung ist deshalb entscheidend, DSGVO, AI Act und ISO/IEC 42001 nicht als getrennte Compliance-Anforderungen zu behandeln, sondern ihre Wechselwirkungen in einer gemeinsamen Governance-Struktur zu steuern. Dieser Abschnitt skizziert, wie diese drei Bezugssysteme in der Unternehmenspraxis ineinandergreifen.
Der rechtliche Rahmen für den Einsatz von KI-Systemen besteht zunehmend aus mehreren Regelwerken, die gleichzeitig auf Daten, Modelle, Prozesse und Verantwortlichkeiten wirken. Für die Unternehmensführung ist deshalb entscheidend, DSGVO, AI Act und ISO/IEC 42001 nicht als getrennte Compliance-Anforderungen zu behandeln, sondern ihre Wechselwirkungen in einer gemeinsamen Governance-Struktur zu steuern. Dieser Abschnitt skizziert, wie diese drei Bezugssysteme in der Unternehmenspraxis ineinandergreifen.
2.1 Die Datenschutz-Grundverordnung (DSGVO) im KI-Kontext
Die Datenschutz-Grundverordnung bildet den zentralen rechtlichen Ausgangspunkt, sobald beim Training, Testen oder im operativen Betrieb von KI-Systemen personenbezogene Daten verarbeitet werden. Für KI-Anwendungen entstehen dabei spezifische Spannungsfelder mit den Grundprinzipien des Art. 5 DSGVO. Insbesondere Zweckbindung und Datenminimierung stehen bei datenintensiven Lernverfahren in einem strukturellen Spannungsverhältnis zu dem Wunsch nach möglichst großen, vielfältigen und wiederverwendbaren Datenbeständen.
Datenschutz nachweisbar machen
In der Praxis reicht daher eine isolierte Prüfung der Rechtsgrundlage nach Art. 6 DSGVO oder, bei besonderen Kategorien personenbezogener Daten, nach Art. 9 DSGVO nicht aus. Entscheidend ist zusätzlich die methodische Nachweisbarkeit. Datenschutz durch Technikgestaltung und datenschutzfreundliche Voreinstellungen nach Art. 25 DSGVO müssen bereits in der Konzeption von KI-Systemen berücksichtigt werden – etwa durch Datenreduktion, Pseudonymisierung, rollenbasierte Zugriffskonzepte, dokumentierte Lösch- und Sperrmechanismen oder, wo fachlich geeignet, synthetische Daten und Verfahren wie differenzielle Privatsphäre.
In der Praxis reicht daher eine isolierte Prüfung der Rechtsgrundlage nach Art. 6 DSGVO oder, bei besonderen Kategorien personenbezogener Daten, nach Art. 9 DSGVO nicht aus. Entscheidend ist zusätzlich die methodische Nachweisbarkeit. Datenschutz durch Technikgestaltung und datenschutzfreundliche Voreinstellungen nach Art. 25 DSGVO müssen bereits in der Konzeption von KI-Systemen berücksichtigt werden – etwa durch Datenreduktion, Pseudonymisierung, rollenbasierte Zugriffskonzepte, dokumentierte Lösch- und Sperrmechanismen oder, wo fachlich geeignet, synthetische Daten und Verfahren wie differenzielle Privatsphäre.
DSFA bei Änderungen fortschreiben
Besondere Bedeutung hat die Datenschutz-Folgenabschätzung nach Art. 35 DSGVO. Sie ist insbesondere dann erforderlich, wenn eine Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen zur Folge hat, etwa bei systematischer und umfassender Bewertung persönlicher Aspekte auf Basis automatisierter Verarbeitung einschließlich Profiling. Im KI-Kontext sollte die DSFA deshalb nicht als einmaliges Dokument verstanden werden, sondern als fortzuschreibendes Steuerungsinstrument. Wesentliche Änderungen an Datenquellen, Modellarchitektur, Einsatzzweck oder Betriebsumgebung können eine Aktualisierung der Risikobewertung erforderlich machen.
Besondere Bedeutung hat die Datenschutz-Folgenabschätzung nach Art. 35 DSGVO. Sie ist insbesondere dann erforderlich, wenn eine Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen zur Folge hat, etwa bei systematischer und umfassender Bewertung persönlicher Aspekte auf Basis automatisierter Verarbeitung einschließlich Profiling. Im KI-Kontext sollte die DSFA deshalb nicht als einmaliges Dokument verstanden werden, sondern als fortzuschreibendes Steuerungsinstrument. Wesentliche Änderungen an Datenquellen, Modellarchitektur, Einsatzzweck oder Betriebsumgebung können eine Aktualisierung der Risikobewertung erforderlich machen.
2.2 Der AI Act: Risikoklassen und Dokumentationspflichten
AI Act einordnen
Während die DSGVO den Schutz personenbezogener Daten und der betroffenen Personen in den Mittelpunkt stellt, adressiert der AI Act die sichere Entwicklung, Bereitstellung und Nutzung von KI-Systemen im europäischen Binnenmarkt. Die Verordnung folgt einem risikobasierten Ansatz und unterscheidet insbesondere zwischen:
Während die DSGVO den Schutz personenbezogener Daten und der betroffenen Personen in den Mittelpunkt stellt, adressiert der AI Act die sichere Entwicklung, Bereitstellung und Nutzung von KI-Systemen im europäischen Binnenmarkt. Die Verordnung folgt einem risikobasierten Ansatz und unterscheidet insbesondere zwischen:
| • | verbotenen KI-Praktiken, |
| • | Hochrisiko-KI-Systemen, |
| • | bestimmten transparenzpflichtigen KI-Systemen, |
| • | KI-Systemen mit geringem oder minimalem Risiko. |
Rollen klären
Daneben enthält der AI Act ein eigenständiges Pflichtenregime für General-Purpose-AI(GPAI)-Modelle, also KI-Modelle mit allgemeinem Verwendungszweck, insbesondere wenn diese systemische Risiken aufweisen. Für Unternehmen ist die rechtliche Rollenverteilung nach dem AI Act von zentraler Bedeutung. Es muss geklärt werden, ob die Organisation als Anbieter, Betreiber, Importeur, Händler oder gegebenenfalls als nachgelagerter Anbieter auftritt. Besonders relevant ist dies, wenn ein Unternehmen ein bestehendes KI-System wesentlich verändert, unter eigenem Namen bereitstellt oder dessen Zweck so verändert, dass neue regulatorische Pflichten ausgelöst werden.
Daneben enthält der AI Act ein eigenständiges Pflichtenregime für General-Purpose-AI(GPAI)-Modelle, also KI-Modelle mit allgemeinem Verwendungszweck, insbesondere wenn diese systemische Risiken aufweisen. Für Unternehmen ist die rechtliche Rollenverteilung nach dem AI Act von zentraler Bedeutung. Es muss geklärt werden, ob die Organisation als Anbieter, Betreiber, Importeur, Händler oder gegebenenfalls als nachgelagerter Anbieter auftritt. Besonders relevant ist dies, wenn ein Unternehmen ein bestehendes KI-System wesentlich verändert, unter eigenem Namen bereitstellt oder dessen Zweck so verändert, dass neue regulatorische Pflichten ausgelöst werden.