04610 Von Pilot zu Produktion. KI sicher in den Betrieb bringen.
|
Wie gelingt der sichere Übergang von einem KI-Pilotprojekt in den Produktivbetrieb? Ein funktionierender KI-Pilot alleine ist noch kein sicheres Produktivsystem. Dieser Beitrag zeigt, wie Unternehmen KI-Anwendungen belastbar in den Betrieb überführen und typische Risiken wie Data Poisoning, Prompt Injection, Model Extraction, Drift und Datenlecks beherrschen. Im Fokus stehen konkrete Schutzmaßnahmen, technische Kontrollschichten, Audit-Trails, Monitoring, MLOps-Sicherheit sowie Anforderungen aus AI Act, DSGVO und ISO/IEC 42001. Arbeitshilfen: von: |
Schnelleinstieg ins Thema – Drei wichtige Fragen, auf die dieser Beitrag eine Antwort gibt:
Frage 1: Was muss vor dem Go-Live eines KI-Systems unbedingt geklärt sein, damit aus einem Pilot kein Sicherheitsrisiko wird?
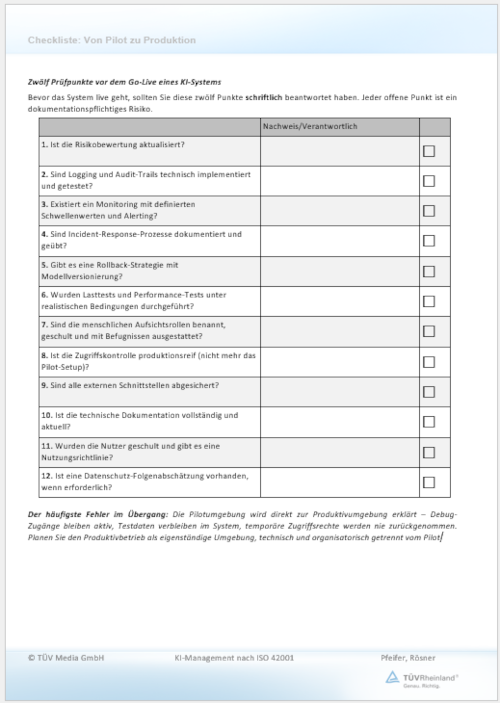
Antwort: Vor dem Start sollten Sie vor allem Risikobewertung, Logging, Monitoring, Incident Response, Rollback, Zugriffsschutz und Schulung sauber geregelt haben. Der Beitrag zeigt dazu eine konkrete 12-Punkte-Checkliste, die sich direkt für die Praxis in KMU nutzen lässt. Mehr dazu s. Abschnitt 2 „Checkliste für den Übergang vom Pilot in die Produktion”
Frage 2: Wie schützen Unternehmen ihre KI konkret vor Prompt Injection, Datenmanipulation und anderen Angriffen?
Antwort: Der wichtigste Schritt ist eine technische Kontrollschicht zwischen KI-Modell und produktiven Systemen, die Eingaben prüft, Ausgaben filtert, Rechte begrenzt und alles protokolliert. Besonders hilfreich sind dabei Guardrails, Allowlists, Rate Limiting und klar getrennte Berechtigungen. Mehr dazu s. Abschnitt 5 „Prompt Injection und Manipulation von Eingabedaten” sowie s. Abschnitt 8 „Sichere Skalierung: Netzwerk, APIs und Zugriffskontrollen”
Frage 3: Wie merkt man im laufenden Betrieb rechtzeitig, dass ein KI-System schlechter oder riskanter wird?
Antwort: Nur mit aktivem Monitoring: Unternehmen sollten nicht nur Leistung und Auslastung überwachen, sondern auch Drift, auffällige Eingaben, Fehlerraten je Segment und sicherheitsrelevante Muster. Der Beitrag empfiehlt, dafür bestehende SIEM-, Logging- und Monitoring-Systeme zu nutzen und Schwellenwerte schon vor dem Go-Live festzulegen. Mehr dazu s. Abschnitt 6 „Monitoring und Anomalieerkennung im KI-Betrieb” sowie s. Abschnitt 7 „Logging und Audit-Trails für KI-Entscheidungen”.
1 Überblick
Ein Pilot, der funktioniert, ist noch lange kein Produktivsystem. Das klingt banal, aber in diesem Satz liegen die meisten gescheiterten KI-Vorhaben begründet. Nicht die Idee war falsch, und selten das Modell. Es fehlte die technische Absicherung für den Alltag:
| • | Schutz vor Manipulation, |
| • | Überwachung im laufenden Betrieb, |
| • | nachvollziehbare Entscheidungsprotokolle und |
| • | ein funktionierender Incident-Response-Prozess. |
Dieser Beitrag beschreibt, was vor dem Go-Live stehen sollte und wie sich die Maßnahmen in bestehende Sicherheitsarchitekturen einfügen, statt sie zu ersetzen. Die Zielgruppe sind IT-Leiter, CISOs und KI-Beauftragte, die am Ende für den sicheren Betrieb geradestehen und die wissen wollen, wo sie ansetzen können, ohne das Rad neu zu erfinden.
Vom Piloten zum Produktivsystem
Mit dem Go-Live ändern sich Datenvolumen, Nutzerkreis, Angriffsfläche und Regulatorik grundlegend – AI Act und DSGVO greifen in voller Schärfe. Dieses Kapitel beschreibt die technische Absicherung für den Alltag: Schutz vor Manipulation, Überwachung im laufenden Betrieb, nachvollziehbare Entscheidungsprotokolle und ein funktionierender Incident-Response-Prozess.
Mit dem Go-Live ändern sich Datenvolumen, Nutzerkreis, Angriffsfläche und Regulatorik grundlegend – AI Act und DSGVO greifen in voller Schärfe. Dieses Kapitel beschreibt die technische Absicherung für den Alltag: Schutz vor Manipulation, Überwachung im laufenden Betrieb, nachvollziehbare Entscheidungsprotokolle und ein funktionierender Incident-Response-Prozess.
Erweitern statt ersetzen
Die Bedrohungslandschaft reicht von Evasion-Angriffen über Data Poisoning und Model Extraction bis zur Prompt Injection. Die Antwort darauf ist keine neue Sicherheitswelt: KI-Systeme profitieren von etablierter IT-Sicherheitsarchitektur, sofern sie bewusst angewandt und um KI-spezifische Kontrollen ergänzt wird. Was vor dem Go-Live nicht sauber aufgesetzt ist, wird im Betrieb, wenn nur mit hohem Aufwand nachgeholt.
Die Bedrohungslandschaft reicht von Evasion-Angriffen über Data Poisoning und Model Extraction bis zur Prompt Injection. Die Antwort darauf ist keine neue Sicherheitswelt: KI-Systeme profitieren von etablierter IT-Sicherheitsarchitektur, sofern sie bewusst angewandt und um KI-spezifische Kontrollen ergänzt wird. Was vor dem Go-Live nicht sauber aufgesetzt ist, wird im Betrieb, wenn nur mit hohem Aufwand nachgeholt.
Redaktioneller Hinweis
Die Grundlage für diesen Fachbeitrag wurde unter Nutzung des KI-Modells Claude Opus 4.8 von Antrophic erstellt. Eine umfassende Überarbeitung und Prüfung erfolgte durch die Autoren, den Herausgeber und die Redaktion.
Die Grundlage für diesen Fachbeitrag wurde unter Nutzung des KI-Modells Claude Opus 4.8 von Antrophic erstellt. Eine umfassende Überarbeitung und Prüfung erfolgte durch die Autoren, den Herausgeber und die Redaktion.
2 Pilotphase und Produktivbetrieb: Veränderte Sicherheitsanforderungen
Vier Unterschiede zwischen Pilot und Produktion
Pilotprojekte und Produktivbetrieb unterscheiden sich in vier Dimensionen, deren Auswirkungen in der Praxis regelmäßig unterschätzt werden.
Pilotprojekte und Produktivbetrieb unterscheiden sich in vier Dimensionen, deren Auswirkungen in der Praxis regelmäßig unterschätzt werden.
Erstens das Datenvolumen
Pilotprojekte laufen typischerweise mit kuratierten, begrenzten Datensätzen unter Aufsicht. Im Produktivbetrieb strömen Daten in unbekannter Qualität und Menge durch das System, einschließlich Edge-Cases, die im Pilot nie aufgetaucht sind.
Pilotprojekte laufen typischerweise mit kuratierten, begrenzten Datensätzen unter Aufsicht. Im Produktivbetrieb strömen Daten in unbekannter Qualität und Menge durch das System, einschließlich Edge-Cases, die im Pilot nie aufgetaucht sind.
Zweitens der Nutzerkreis:
Im Pilot arbeiten geschulte Fachexperten mit dem System; in Produktion können tausende Nutzer mit unterschiedlichem Hintergrund zugreifen, oft ohne KI-Kompetenz.
Im Pilot arbeiten geschulte Fachexperten mit dem System; in Produktion können tausende Nutzer mit unterschiedlichem Hintergrund zugreifen, oft ohne KI-Kompetenz.
Drittens die Angriffsfläche
Ein abgeschlossenes Pilotsystem hat kaum externe Schnittstellen; ein Produktivsystem ist über APIs, Endgeräte und Integrationen mit Drittsystemen exponiert.
Ein abgeschlossenes Pilotsystem hat kaum externe Schnittstellen; ein Produktivsystem ist über APIs, Endgeräte und Integrationen mit Drittsystemen exponiert.
Viertens die Regulatorik
Pilotsysteme mit internem Nutzerkreis unterliegen in vielen Fällen nur reduzierten Compliance-Anforderungen; sobald das System Auswirkungen auf Kunden oder Beschäftigte hat, greifen der AI Act [1] und die DSGVO [2] in voller Schärfe.
Pilotsysteme mit internem Nutzerkreis unterliegen in vielen Fällen nur reduzierten Compliance-Anforderungen; sobald das System Auswirkungen auf Kunden oder Beschäftigte hat, greifen der AI Act [1] und die DSGVO [2] in voller Schärfe.
AI-Act-Pflichten ab dem Produktivbetrieb
Der AI Act formuliert konkrete Pflichten, die spätestens mit dem Produktivbetrieb erfüllt sein müssen. Für Hochrisiko-KI verlangt er ein fortlaufend gepflegtes Risikomanagementsystem, nicht als Einmaldokumentation, sondern als iterativen Prozess über den gesamten Lebenszyklus. Er fordert die automatische Aufzeichnung relevanter Ereignisse in einem Format, das die Rückverfolgbarkeit von Entscheidungen ermöglicht. Und er verpflichtet zur menschlichen Aufsicht: Das System muss so gestaltet sein, dass natürliche Personen die Funktionsweise überwachen, intervenieren und das System notfalls deaktivieren können. Keine dieser Anforderungen ist optional; sie sind im Audit nachweispflichtig.
Der AI Act formuliert konkrete Pflichten, die spätestens mit dem Produktivbetrieb erfüllt sein müssen. Für Hochrisiko-KI verlangt er ein fortlaufend gepflegtes Risikomanagementsystem, nicht als Einmaldokumentation, sondern als iterativen Prozess über den gesamten Lebenszyklus. Er fordert die automatische Aufzeichnung relevanter Ereignisse in einem Format, das die Rückverfolgbarkeit von Entscheidungen ermöglicht. Und er verpflichtet zur menschlichen Aufsicht: Das System muss so gestaltet sein, dass natürliche Personen die Funktionsweise überwachen, intervenieren und das System notfalls deaktivieren können. Keine dieser Anforderungen ist optional; sie sind im Audit nachweispflichtig.
Die ISO/IEC 42001:2023 ergänzt diese Vorgaben [3]. Die Norm verlangt Betriebsplanung und Betriebssteuerung, die Bewertung von Auswirkungen auf Menschen, Organisationen und Gesellschaft sowie die Überwachung des KI-Systems im Betrieb.
Checkliste für den Übergang vom Pilot in die Produktion
Bevor das System live geht, sollten Sie diese zwölf Punkte schriftlich beantwortet haben: